
Ein Beispiel für praxisnahes Sicherheitsmanagement könnte wie folgt aussehen: Ein Stadtwerk bewertet, inwieweit seine Versorgungsnetze als Kritische Infrastruktur einzustufen sind. Im ersten Schritt wird mithilfe von Grundschutz und etablierten Grundschutz-Methoden, wie sie etwa in anerkannten Standards festgelegt sind, ein Basis-Sicherheitsniveau definiert. Das Unternehmen analysiert bestehende Prozesse und identifiziert potenzielle Schwachstellen, um den notwendigen Grad an Schutz zu bestimmen. Darauf aufbauend setzt das Unternehmen ein ISMS ein, das die Vorgaben der ISO 27001 erfüllt, um alle Prozesse und Risiken systematisch zu dokumentieren und zu steuern. Die ermittelten Risiken werden bewertet, und für besonders sensible Bereiche können zusätzliche Anforderungen abgeleitet werden. Bei Investitionsentscheidungen legt das Management Wert auf den Return on Security Investment und wägt Risiken für den Betriebserhalt ab. Der Schutzbedarf der Kritischen Infrastruktur richtet sich somit nicht nur nach technischen Spezifikationen, sondern auch nach wirtschaftlichen Überlegungen, um nachhaltige und abgewogene Maßnahmen umzusetzen.
Die Vielzahl möglicher Angriffsvektoren erfordert eine differenzierte Betrachtung technischer und sozialer Angriffspfade. Angenommen, ein Krankenhaus erhält eine E-Mail, die als Spam klassifiziert ist, tatsächlich aber gezieltes Phishing beinhaltet. Der Angreifer nutzt Social Engineering, um Mitarbeitende zur Herausgabe von Passwörtern zu verleiten. Durch einen manipulierten Link wird auf dem Zielrechner eine Malware installiert, die sich als harmlose Datei tarnt. Nachfolgend kann der Angreifer Ransomware einschleusen, welche Daten verschlüsselt und Lösegeld fordert. Ergänzend zu solchen Täuschungen sind auch technische Manipulationen wie Spoofing möglich, bei denen z. B. gefälschte Absenderadressen zum Einsatz kommen. In der Praxis müssen Unternehmen solche Gefahren erkennen und zwischen den verschiedenen Angriffsweisen unterscheiden, um geeignete Gegenmaßnahmen einzuleiten. Beispielsweise könnten mehrstufige Prüfprozesse oder kontinuierliche Mitarbeiterschulungen helfen, die Widerstandsfähigkeit gegen unterschiedliche Angriffsvektoren und Methoden zu erhöhen.
Ein wirksames Schwachstellenmanagement setzt voraus, dass Unternehmen jederzeit den Überblick über ihren Softwarebestand haben. Dazu gehört etwa die Pflege einer aktuellen Software Bill of Materials, in der alle eingesetzten Komponenten dokumentiert sind. Bei der Verwaltung komplexer Infrastrukturen können zusätzliche Tools eingesetzt werden, um Schwachstellen automatisiert zu erkennen und relevante Updates zuzuordnen. Mit Hinblick auf neue Meldungen zu Schwachstellen analysiert ein Unternehmen regelmäßig, welche seiner Systeme betroffen sein könnten und priorisiert diese anhand des Gesamtrisikos. Dabei kommen Werkzeuge und Methoden wie OSINT zum Einsatz, durch die öffentlich zugängliche Informationen gesammelt werden, etwa Warnungen über neue Angriffstechniken oder Schwachstellen. Ergänzend ermöglicht Threat Intelligence die frühzeitige Identifikation neuer Angriffsmuster, zum Beispiel durch den Austausch branchenspezifischer Erkenntnisse. So entsteht ein aktuelles Lagebild, wodurch ein zielgerichteter Umgang mit neu entdeckten Schwachstellen möglich wird.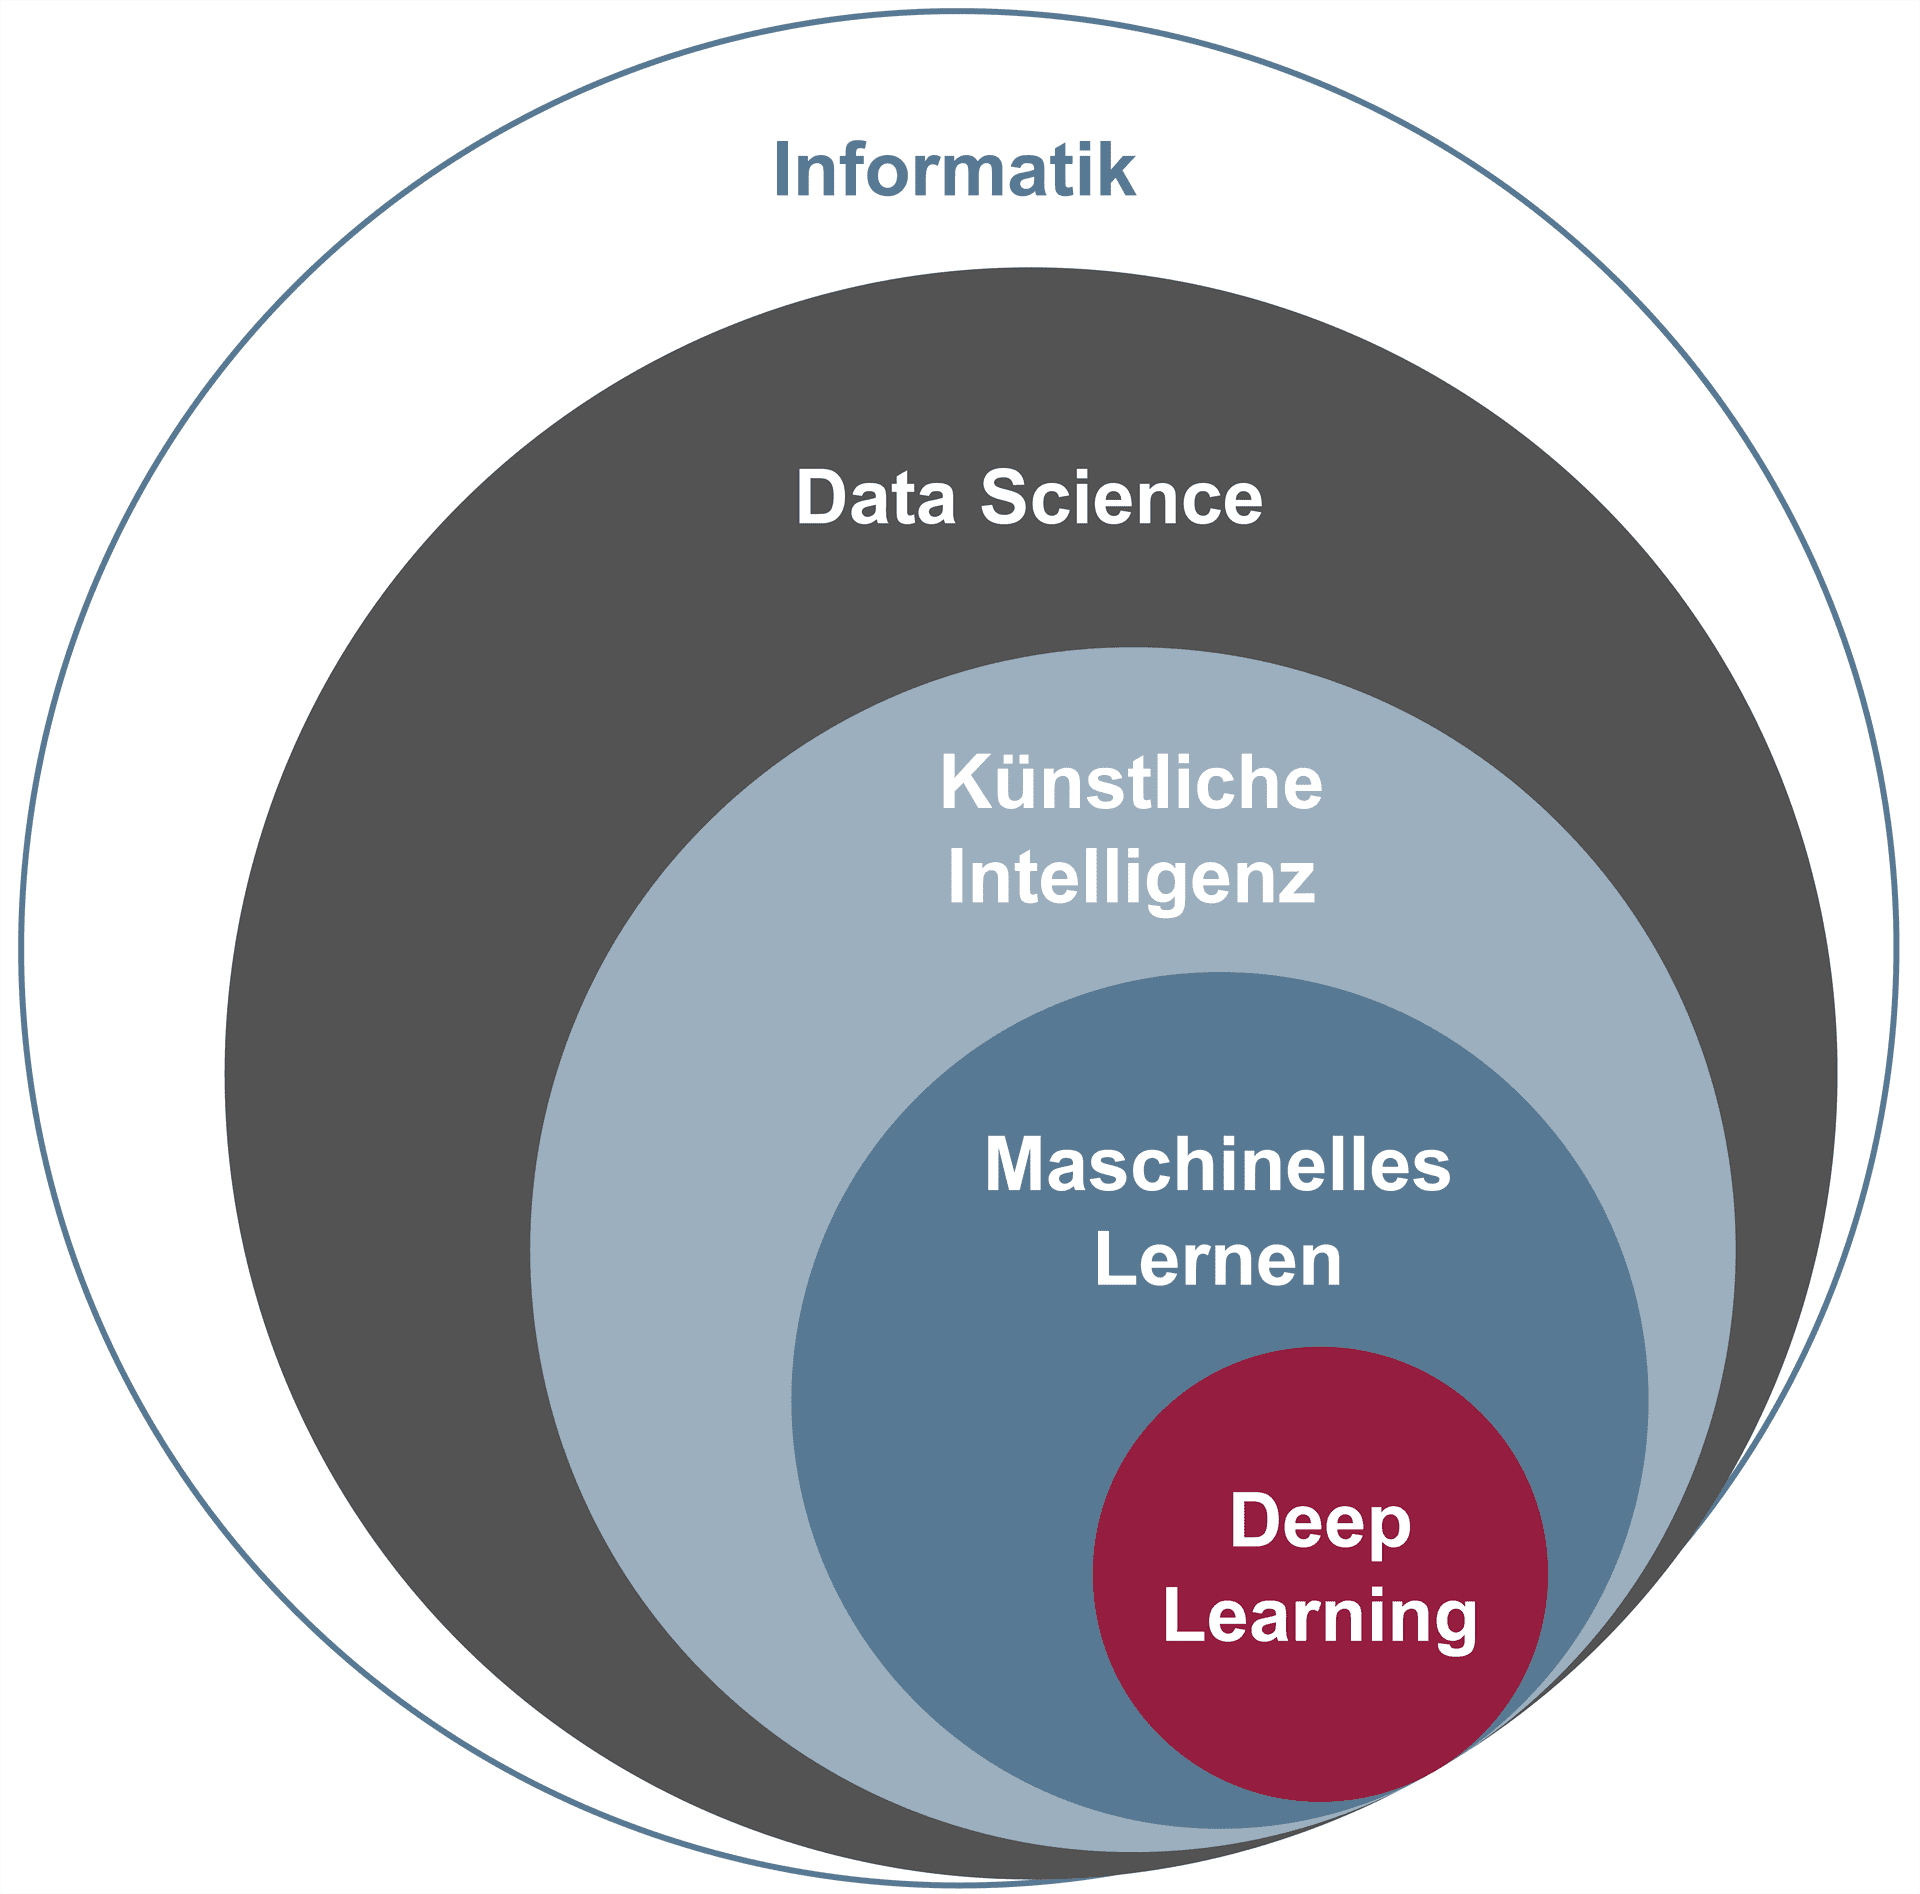
Zur technischen Absicherung von Systemen wird auf verschiedene, sich ergänzende Schichten gesetzt. Die Authentifikation ist die erste Hürde, wobei zunehmend neben Passwörtern weitere Verfahren eingesetzt werden, etwa die Abfrage eines CAPTCHA zur Trennung von Menschen und Maschinen. Moderne Zugangslösungen beinhalten oft zusätzliche Sicherheitsmechanismen, wie zeitbasierte Einmalcodes oder biometrische Merkmale, um die Identität eindeutig zu bestätigen. Netzwerkbegrenzungen werden durch Firewalls gestärkt, die den ein- und ausgehenden Datenverkehr überwachen und unberechtigten Zugriff blockieren können. Die Kommunikation zwischen Systemen erfolgt in sensiblen Bereichen über verschlüsselte Verbindungen, beispielsweise mithilfe von TLS oder dem asymmetrischen Verschlüsselungsverfahren RSA, um die Vertraulichkeit und Integrität der Daten zu schützen. Damit die Sicherheit von Schlüsseln und Zertifikaten gewährleistet ist, werden spezielle Hardwarelösungen wie HSM und TPM eingesetzt, um Schlüsselmaterial außerhalb des Arbeitsspeichers abzusichern. Diese dedizierten Module erschweren einen unbefugten Zugriff erheblich und sind insbesondere für besonders sensible Operationen vorgesehen. Unter dem Prinzip des Zero Trust werden darüber hinaus sämtliche Kommunikationspartner fortlaufend geprüft, unabhängig davon, ob sie sich innerhalb oder außerhalb des eigenen Netzwerks befinden. Eine konsequent umgesetzte Zero-Trust-Architektur verlangt also, dass keine Komponente oder Person per se als vertrauenswürdig gilt, sondern kontinuierlich kontrolliert wird.
Die digitale Gesellschaft entwickelt sich ständig weiter, weshalb ein fundiertes Verständnis der Chancen und Herausforderungen zentral bleibt. Lehrwerke wie das Lehrbuch Cyber-Sicherheit von Pohlmann bieten eine strukturierte Wissensbasis zu Sicherheitsarchitekturen, Konzepten und Mechanismen, die vor allem Einsteigern wie auch erfahrenen Fachleuten einen systematischen Zugriff auf bewährte Prinzipien verschaffen. Technologien wie die Blockchain schaffen neue Möglichkeiten der Datenverarbeitung, werfen jedoch Fragen zur Skalierbarkeit und praktischen Verwertbarkeit auf, zum Beispiel im Zusammenhang mit dezentralen Identitäten und digitalen Verträgen. Die Nutzung von Künstlicher Intelligenz verspricht verbesserte Abwehrmechanismen, bringt aber auch Unsicherheiten bezüglich Transparenz und Kontrolle mit sich, da etwa selbstlernende Algorithmen nur schwer nachvollziehbare Entscheidungen treffen können. Filterblasen beeinflussen zunehmend die Informationsauswahl und können die Wahrnehmung technischer Risiken verzerren, da Nutzer in einer Filterblase oft nur noch sich ähnelnde Perspektiven wahrnehmen. Die Wahrung der Privatsphäre muss auch im Hinblick auf zukünftige Entwicklungen wie die mögliche Singularität fortlaufend neu ausgelotet werden, da technologische Fortschritte immer wieder neue Herausforderungen und ethische Fragen nach sich ziehen.
Zusammenfassend zeigt sich, dass Cyber-Sicherheit eine kontinuierliche Herausforderung bleibt, die den gezielten Einsatz technischer, organisatorischer und gesellschaftlicher Maßnahmen erfordert. Unternehmen und Individuen müssen Chancen und Grenzen abwägen, um in einer zunehmend digitalisierten Umwelt ein akzeptables Schutzniveau zu erreichen und aufrechtzuerhalten.